
Google аккаунтты селфи-видео арқылы қалпына келтіру мүмкіндігін қосты
Google аккаунтқа қол жеткізуді қалпына келтірудің қосымша әдісін енгізуде — бұл бас қозғалыстарымен қысқа селфи-видео түсіру. Бұл функция қолданыстағы әдістерді толықтырады, бірақ құпиясөзді немесе қолжетімділік кілтін алмастырмайды және жалған фотолар арқылы жасалатын қарапайым шабуылдардан қорғалған.
Crius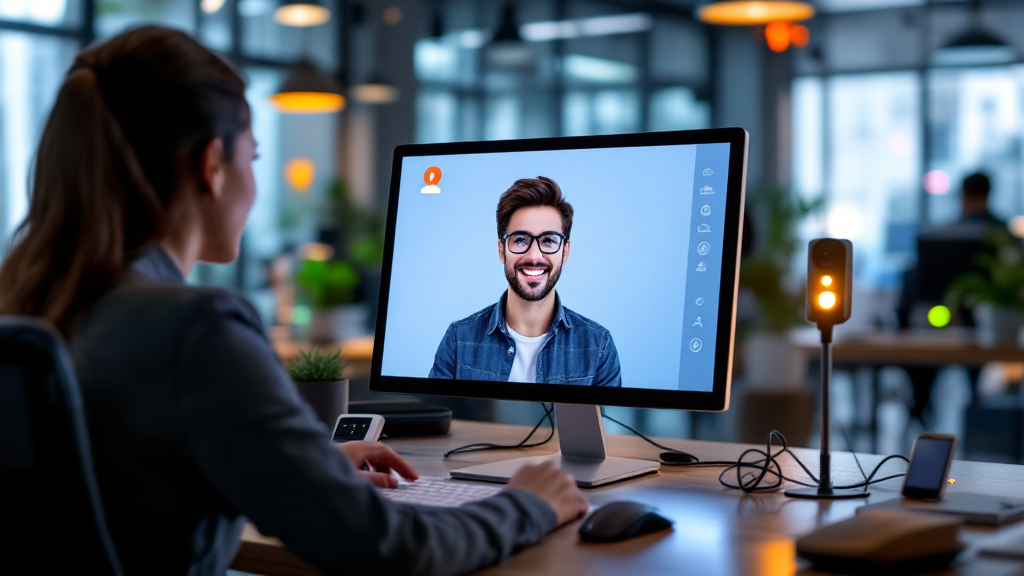
Google аккаунтқа қолжетімділікті қалпына келтірудің жаңа әдісін енгізуде — қысқа селфи-видео. Бұл функция пайдаланушы аккаунтына кіре алмаған және әдеттегі телефоны немесе компьютері жоқ жағдайда қолданылады. Орнату кезінде жүйе адамның бетін әртүрлі бұрыштардан тану үшін бірнеше бас қимылымен видео түсіруді сұрайды. Егер болашақта қолжетімділік бұғатталса, жаңа видео жазу қажет болады, ол бұрын сақталғанымен салыстырылады. Функция кезең-кезеңімен 23 шілдеден бастап іске қосылады. Өз аккаунтыңыз үшін опцияның қолжетімділігін g.co/signin-selfie сайтынан тексеруге болады.
Қалпына келтірудің қосымша тәсілі
Селфи-видео парольді немесе қолжетімділік кілтін алмастырмайды. Бұл — қалпына келтірудің қосымша әдісі, ол бұрыннан бар қалпына келтіру контактілері мен басқа опцияларды толықтырады. Бірнеше қалпына келтіру әдісін орнату ұсынылады. Бұл функция Workspace аккаунттары, балалар аккаунттары және Advanced Protection бағдарламасының пайдаланушылары үшін қолжетімсіз. Сақталған видео шифрланады, әдепкі бойынша тек кіру үшін пайдаланылады және кез келген уақытта жойылуы мүмкін. Видеоны алгоритмдерді жетілдіру үшін пайдалану тек пайдаланушының келісімімен жүзеге асады.
Жалған фото мен видеодан қорғаныс
Жүйеде жалған суреттер мен видеолардан көпдеңгейлі қорғаныс қарастырылған. Негізгі механизм — «тіршілік» тексерісі: пайдаланушыдан камера алдында шынайы адам екенін растау үшін шағын қимылдар жасау сұралады, бұл фотосурет емес екенін дәлелдейді. Мұндай тәсіл басып шығарылған фото немесе ескі видеоны қолданатын қарапайым шабуылдардан қорғайды.
Алайда заманауи дипфейктер көзді жыпылықтату, бас изеу және бұру сияқты қимылдарды да имитациялай алады. Ең қауіпті шабуыл түрі — «инъекция», яғни жалған видео тікелей қосымшаға беріліп, камера сигналы ретінде көрсетіледі. Мұндай шабуылдар қимылдарды тексеруді айналып өте алады. 2022 жылы USENIX Security конференциясында коммерциялық «тіршілік» тексеру жүйелерін автоматты түрде айналып өтуге болатыны көрсетілген. ISO 30107-3, iBeta немесе FIDO сияқты стандартты сертификаттау схемалары тек камера алдындағы шабуылдарды сынайды, инъекцияларды емес. Соңғы екі жылда мұндай шабуылдардың күрт өскені байқалады.
Қауіпсіздіктің маңызды аспектілері
АҚШ-тың NIST қауіпсіздік стандарты бойынша, биометрия жеке қолданылмай, міндетті түрде екінші фактор және биометриялық емес баламамен бірге қолданылуы тиіс. Бетті пароль сияқты оңай өзгерту мүмкін емес. Тәжірибеде селфи-видео қалпына келтірудің бір тәсілі ретінде пайдалы және SMS арқылы қалпына келтіруден қауіпсіздеу, себебі SMS SIM-картаны ауыстыруға осал. Негізгі кіру үшін қолжетімділік кілттері мен аппараттық кілттер сенімдірек таңдау болып қала береді. Қылмыскерлер үшін ерекше құнды пайдаланушыларға бет бейнесі бар видеоны қолдану ұсынылмайды; олар үшін бұл функция Advanced Protection бағдарламасы аясында қолжетімсіз.